
Pare-feu avec iptables
Comprendre Netfilter, iptables et ses tables
Difficile
00:08:00
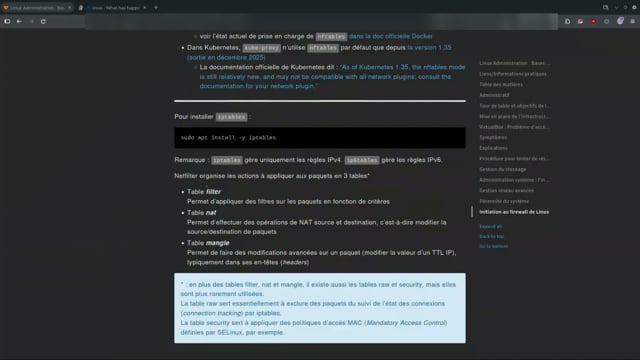
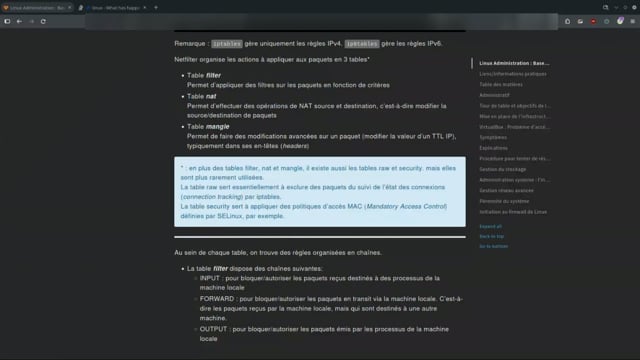
Comprendre les chaînes INPUT, OUTPUT et FORWARD
Difficile
00:05:05
Lister les règles et les politiques par défaut avec iptables
Difficile
00:07:45
Décomposer une règle iptables : table, action, critères, cible
Difficile
00:07:51
Cibler un protocole et un port de destination
Difficile
00:04:51
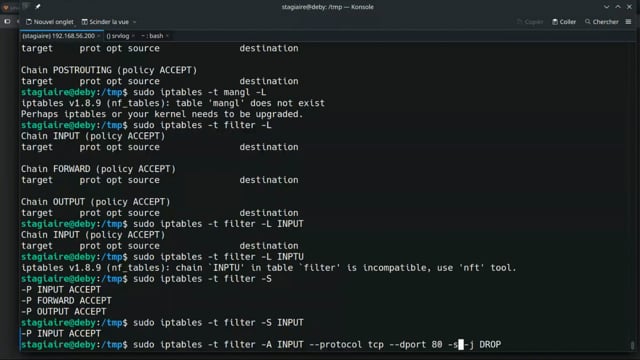
Exclure une source avec le point d'exclamation
Difficile
00:05:48
Tester une règle de filtrage avec un navigateur et wget
Difficile
00:05:40
Supprimer une règle avec -D par sa spécification ou son numéro
Difficile
00:05:01
Sauvegarder et restaurer les règles avec iptables-save/restore
Difficile
00:07:24
Restaurer une seule table ou une partie des règles
Difficile
00:07:17
Trouver les options de filtrage propres à un protocole
Difficile
00:04:00
Serveur DNS avec Bind
Comprendre la résolution DNS et la hiérarchie des serveurs
Difficile
00:05:55
Distinguer serveurs racines, de cache et faisant autorité
Difficile
00:07:08
Installer Bind9 et piloter le service avec rndc
Difficile
00:04:46
Explorer les fichiers de configuration de Bind
Difficile
00:07:02
Déclarer une zone primaire dans named.conf.local
Difficile
00:04:00
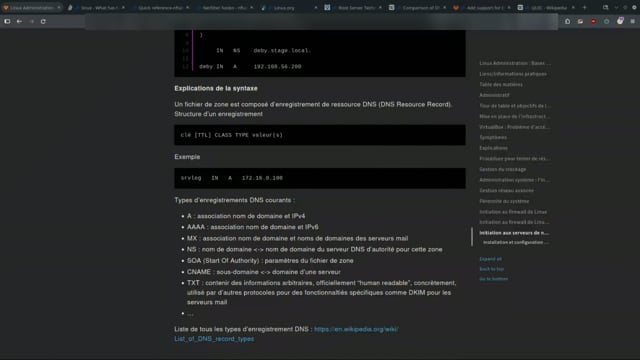
Comprendre la syntaxe d'un enregistrement DNS et le TTL
Difficile
00:05:39
Connaître les principaux types d'enregistrements DNS
Difficile
00:03:58
Lire le serveur primaire et le contact de l'enregistrement SOA
Difficile
00:03:23
Régler le numéro de série et les durées d'une zone
Difficile
00:05:33
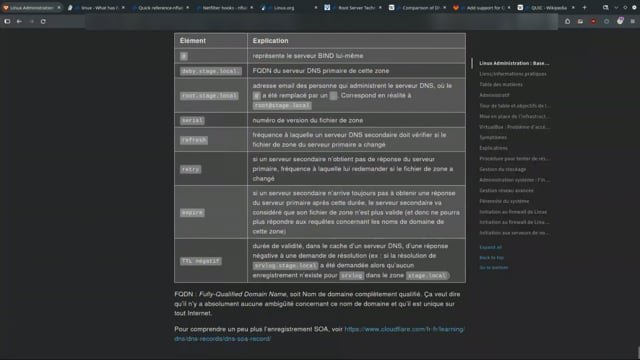
Recharger Bind et tester la zone avec dig
Difficile
00:05:25
Faire de Bind le serveur DNS par défaut avec resolv.conf
Difficile
00:04:47
Pérenniser la configuration DNS avec interfaces et dhclient
Difficile
00:03:38
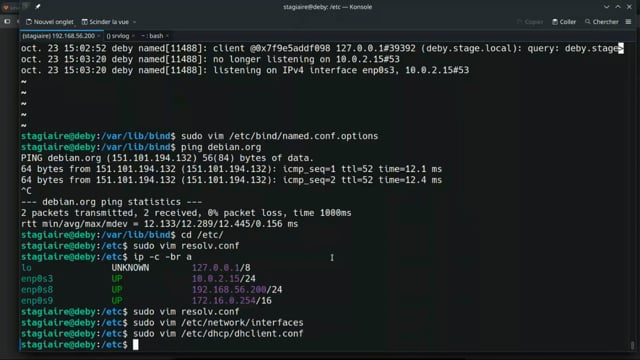
Comprendre la priorité du fichier hosts avec nsswitch.conf
Difficile
00:05:39